Zentrale Benutzerverwaltung: ein Konto für alles. Gesperrt heißt überall gesperrt.
Business Suite, Drive, Connect, Telefonanlage, Mailserver und ai-wiki melden ihre Benutzer hier an und holen sich hier ihre Rechte. Wer ein Konto hat, hat es für alles; wer keines mehr hat, ist überall draußen — in einem Schritt, nicht in jeder Anwendung einzeln.
Jede zusätzliche Benutzerliste ist eine Sicherheitslücke mehr.
Der Tag, an dem jemand das Haus verlässt, ist der Tag, an dem sich Insellösungen rächen. Jedes System braucht seine eigene Abmeldung, eine davon wird vergessen — und ein Konto lebt weiter.
Sperren statt löschen
Ein Konto wird stillgelegt, nicht entfernt. Die Anmeldung ist damit in allen angebundenen Anwendungen geschlossen — im ERP, in der Ablage, am Telefon, im Postfach. Gelöscht wird nur, was nie hätte entstehen sollen; alles andere bleibt für die Nachvollziehbarkeit erhalten.
Die Oberfläche setzt keine Rechte durch
Jede ausgeblendete Schaltfläche ist Bequemlichkeit, keine Sicherheit. Geprüft wird auf dem Server, bei jedem einzelnen Zugriff. Zu jeder Aktion gehört ein Gegentest, der nachweist, dass sie ohne das Recht nicht erreichbar ist.
Nach dem Passwort ist noch niemand drin
Die Anmeldung läuft in zwei Stufen. Nach dem Passwort ist nur ein einziger Schritt erlaubt: die Eingabe des zweiten Faktors. Rechte in den Anwendungen gibt es erst danach. Eine abgebrochene Anmeldung hinterlässt nichts, das sich später weiterverwenden ließe.
Jede Anwendung meldet ihren eigenen Rechtekatalog an.
Beim Start meldet jede Anwendung, welche Rechte sie kennt und was sie bedeuten. Deshalb stehen die Rechte des ERP, des Mailservers, der Telefonanlage und der Wissensplattform nebeneinander in einer Liste — und nicht in vier Verwaltungsoberflächen.
- Rechte werden zu Rollen gebündelt und Benutzern zugewiesen
- Systemrollen sind gesperrt — die Oberfläche bietet ihre Änderung gar nicht erst an, statt einen Serverfehler zu provozieren
- Berechtigungskatalog: alle Rechte der Plattform mit ihrer Bedeutung, lesend einsehbar
- Passwort zurücksetzen hängt an einem eigenen Recht — wer Benutzer bearbeiten darf, darf deswegen noch kein Passwort setzen
- Zwei-Faktor eines Benutzers beenden — sichtbar nur, wenn ein Verfahren aktiv ist
Wer was sehen und tun darf, ist keine Einstellungsfrage. Es ist die Abbildung Ihrer Aufbau- und Ablauforganisation. Deshalb gehört der Rollenschnitt zur Einführung, nicht zur Installation — und deshalb steht es in unserem Angebot auch so.
So sieht das aus.
Die Benutzerliste und der Rechtekatalog, den die Fachanwendungen selbst melden.
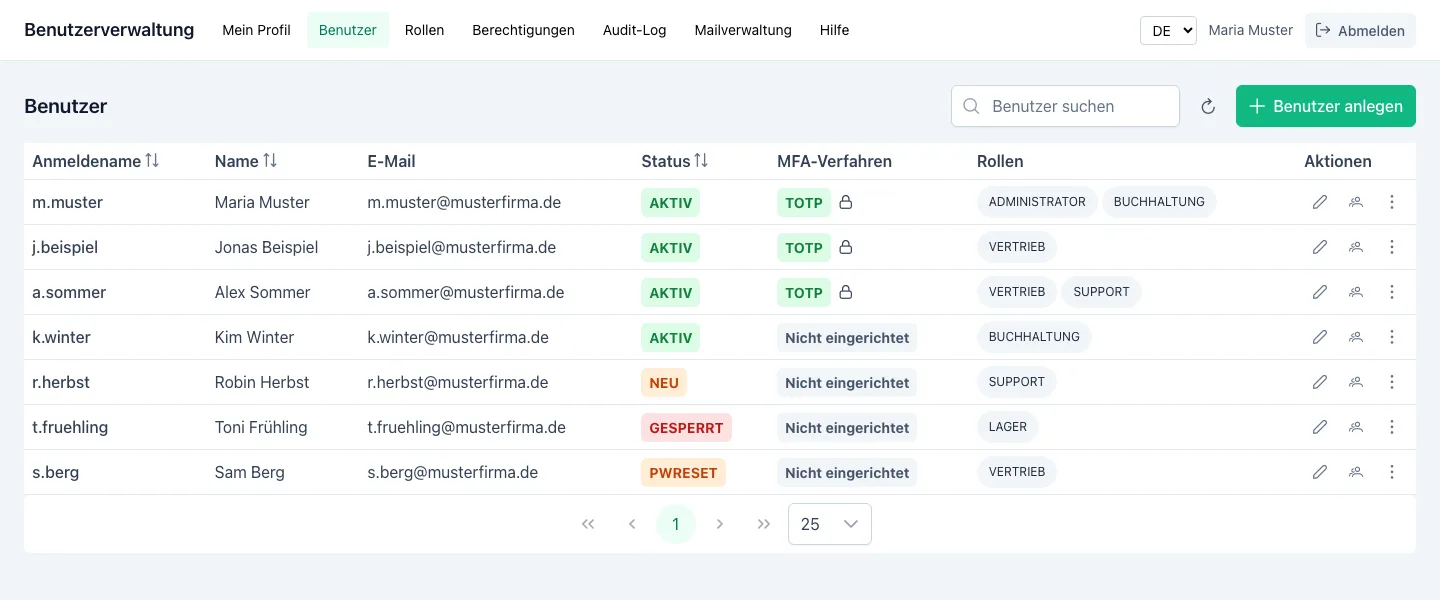
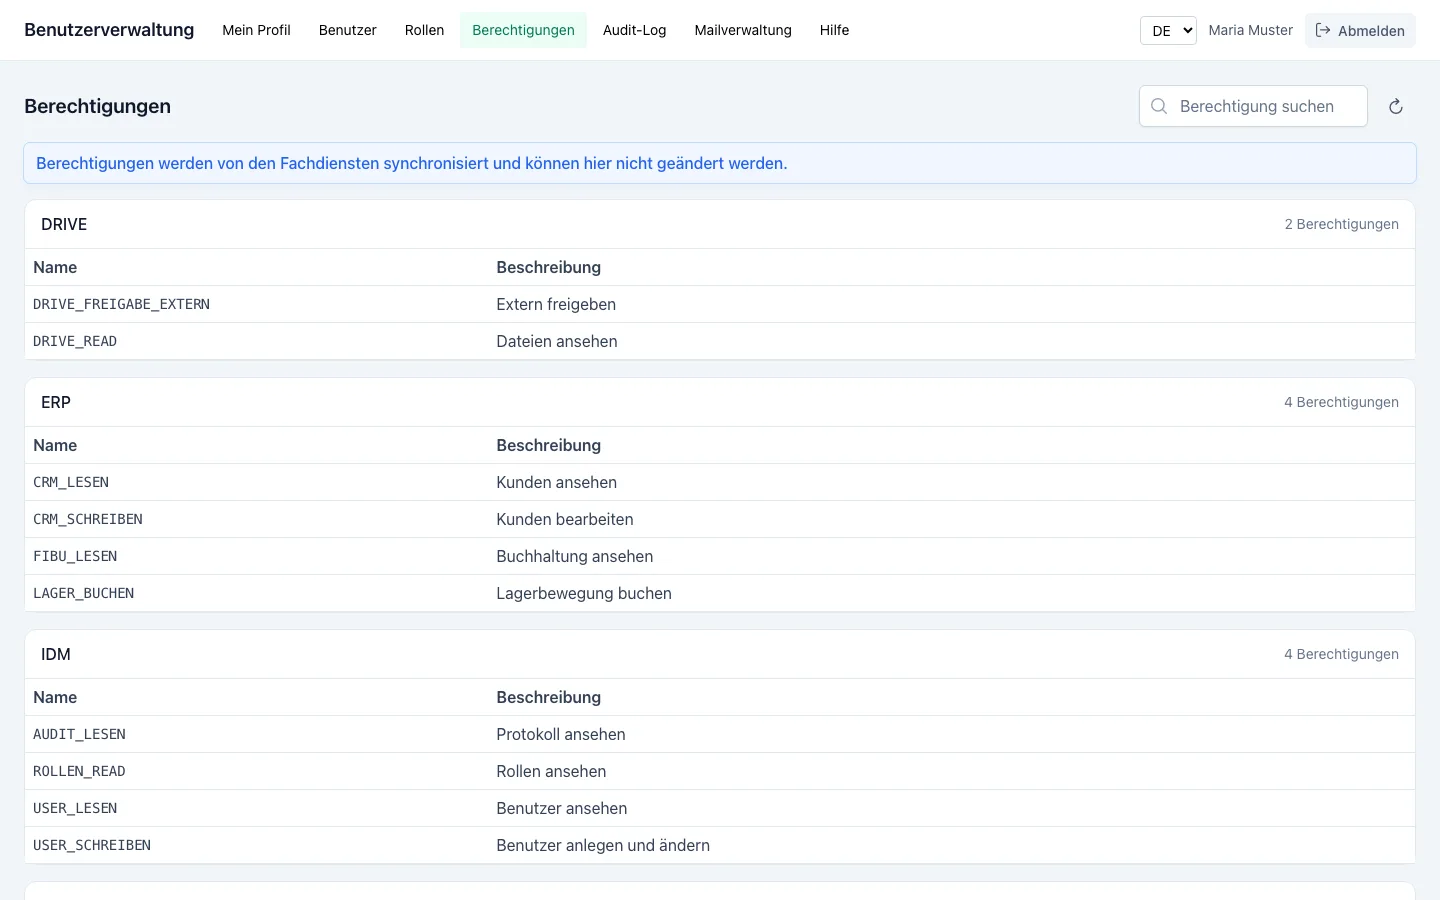
Aufnahmen aus der laufenden Anwendung. Alle gezeigten Konten und Namen sind erfunden.
Was die Benutzerverwaltung kann.
Anmeldung
- Zwei Stufen — erst Anmeldename und Passwort, dann der zweite Faktor: ein Code von einem zweiten Gerät.
- Notfall-Codes — wer sein zweites Gerät verloren hat, kommt trotzdem herein.
- Passwort vergessen — Rücksetz-Link anfordern und selbst neu vergeben.
- Initialpasswort muss ersetzt werden — erzwungen beim ersten Anmelden.
- Weiterleitung auf das ursprüngliche Ziel — wer unangemeldet einen Link öffnet, landet nach der Anmeldung dort, wo er hinwollte.
Selbst erledigen
- Eigenes Profil einsehen — die eigenen Stammdaten.
- Eigenes Passwort ändern, jederzeit, ohne die Verwaltung zu bemühen.
- Zwei-Faktor selbst einrichten und das Verfahren wechseln.
- Nur lesen, mit Absicht — ein Benutzer ohne Verwaltungsrecht ändert seine Stammdaten nicht selbst; es gibt bewusst kein Schreib-Gegenstück.
Benutzerverwaltung
- Benutzerliste mit Suche und Zustand jedes Kontos.
- Anlegen und ändern — Stammdaten, Anmeldename, Zuordnungen, Rollen in derselben Maske.
- Sperren und entsperren statt löschen.
- Initialpasswort wird genau einmal angezeigt.
Nachvollziehbarkeit und Mails
- Protokoll (Audit-Log) — Anmeldungen, Rechteänderungen, Passwort-Rücksetzungen und Eingriffe in die Zwei-Faktor-Einrichtung, mit Zeitpunkt, Urheber und Ziel.
- Mailverwaltung — Einladung, Rücksetzung und Hinweise werden zentral gepflegt.
- Sieben bebilderte Anleitungen in der Anwendung, nach Rechten gefiltert.
- Fehlendes Recht ist keine fehlende Anmeldung — zwei Fälle, zwei Seiten. Eine Weiterleitung zur Anmeldung sähe wie ein Sitzungsverlust aus und führte zu sinnlosen Anmeldeversuchen.
5 Bereiche im Einzelnen. Was iWerbo Identity Management genau kann — und was nicht — steht auf der Detailseite: Funktionsumfang von iWerbo Identity Management.
Belegt aus: Funktionskatalog iwerbo Identity Management, Stand 20.08.2026. Was wir nicht behaupten: Eine Anbindung an ein bestehendes Verzeichnis Ihres Hauses — Active Directory, LDAP oder ein fremder Anmeldedienst — ist nicht belegt und wird deshalb hier nicht versprochen. Wenn Sie eine brauchen, ist das eine Frage für das Gespräch, keine Zeile auf einer Werbeseite.
Das Fundament, auf dem alle anderen Produkte stehen.
Alle Produkte mit einem Login, einem Vertrag und einer eigenen Installation für Ihr Unternehmen. Jedes lässt sich einzeln nutzen.
Arbeiten & Verwalten
Zusammenarbeiten
Wissen & KI
Ihr Preis hängt an Ihrer Umgebung: welche Anwendungen, wie viele Arbeitsplätze, wo der Server steht. Wir rechnen ihn im Gespräch mit Ihnen aus – unverbindlich.
Wie viele Passwörter hat ein neuer Mitarbeiter bei Ihnen am ersten Tag?
Und wie viele Systeme muss jemand anfassen, wenn er das Haus verlässt? Die Antwort auf diese zwei Fragen ist meistens der schnellste Weg zu einer Entscheidung.